IT-Sicherheit · Branchen-Briefing
Die drei wichtigsten Stories, die IT-Sicherheit heute prägen, geschrieben für jemanden, der bereits in der Branche arbeitet: Regulierung, M&A, neue Marktteilnehmer, wichtige Filings und Präzedenzfälle. Fachpublikation (z.B. Fachpresse, Behördenquelle, Gerichtsakten) direkt zitieren, damit ich nachrecherchieren kann.
DataExpert-MBO, DORA-Kritikalität, Datensouveränität im Fokus
DataExpert: MBO mit PE-Backing
Niederländischer Cybersecurity-Spezialist wechselt in PE-Hände.
DataExpert aus Veenendaal, Anbieter von End-to-End-Cybersecurity- und Cyberintelligence-Lösungen inklusive Digital Forensics, ging über ein Management-Buyout an Quadrum Capital [Quelle: Clairfield]. Quadrum, ein auf IT-Sicherheit spezialisierter PE-Investor, führt die Investition als vierte aus seinem EUR-100-Millionen-Fonds durch. Die Transaktion signalisiert anhaltende Konsolidierung im europäischen Sicherheitsmarkt.
Fragen bleiben zu Produktstrategie und geografischer Expansion.
DORA: Finanzsektor unter Aufsicht
Digitale Resilienz wird zur Governance-Frage im Finanzmarkt.
Der Digital Operational Resilience Act (DORA) verschiebt ICT-Risiken von der Technik in die Geschäftsleitung und macht Resilienz zur Haftungsfrage. Finanzinstitute müssen jetzt kritische Drittanbieter steuern, Vorfälle bewältigen und Widerstandsfähigkeit regelmäßig testen [Quelle: T-Systems]. Die europäischen Aufsichtsbehörden haben bereits 19 kritische ICT-Drittdienstleister benannt, darunter Deutsche Telekom AG. Fehlende DORA-Reife führt zu Remediation-Programmen, die erhebliche Managementkapazität und Budgets binden.
Die nächste Herausforderung liegt im Register of Information und in Exit-Strategien für kritische Services.
Cloud-Governance: Standort reicht nicht
Ein Serverstandort in der EU garantiert nicht Datensouveränität.
Deutsche Unternehmen verwechseln häufig physische Datenlokation mit Zugriffskontrolle. Ein Rechenzentrum in Frankfurt zeigt zwar, wo Daten liegen – nicht aber, wer auf sie zugreifen darf [Quelle: Digital Magazin]. Unter NIS-2 und künftigen Regulierungen wird Cloud-Governance zur Compliance-Pflicht, nicht zum optionalen Thema. Organisationen müssen Exit-Strategien, Audit-Rechte und Zugriffskontrolle vertraglich festschreiben.
Procurement-Teams sollten ihre Cloud-Verträge jetzt neu bewerten.
 Clairfield advises MBO of DataExpert backed by Quadrum Capital22 hours ago ... Machen Sie mit! ESG. ESG/Gesellschaftliches · ESG für unsere Kunden. Was wir tun. Dienstleistungen. Fusionen und Übernahmen ... Services include security, ...clairfield.com
 DORA (EU Digital Operational Resilience Act) - T-Systems6 hours ago ... KI-generiertes Bild - Darstellung von Compliance und Regulierung mit digitalen Dokumentsymbolen vor einer EU ... Sie zeigt, dass digitale Infrastruktur, Cloud, ...t-systems.com
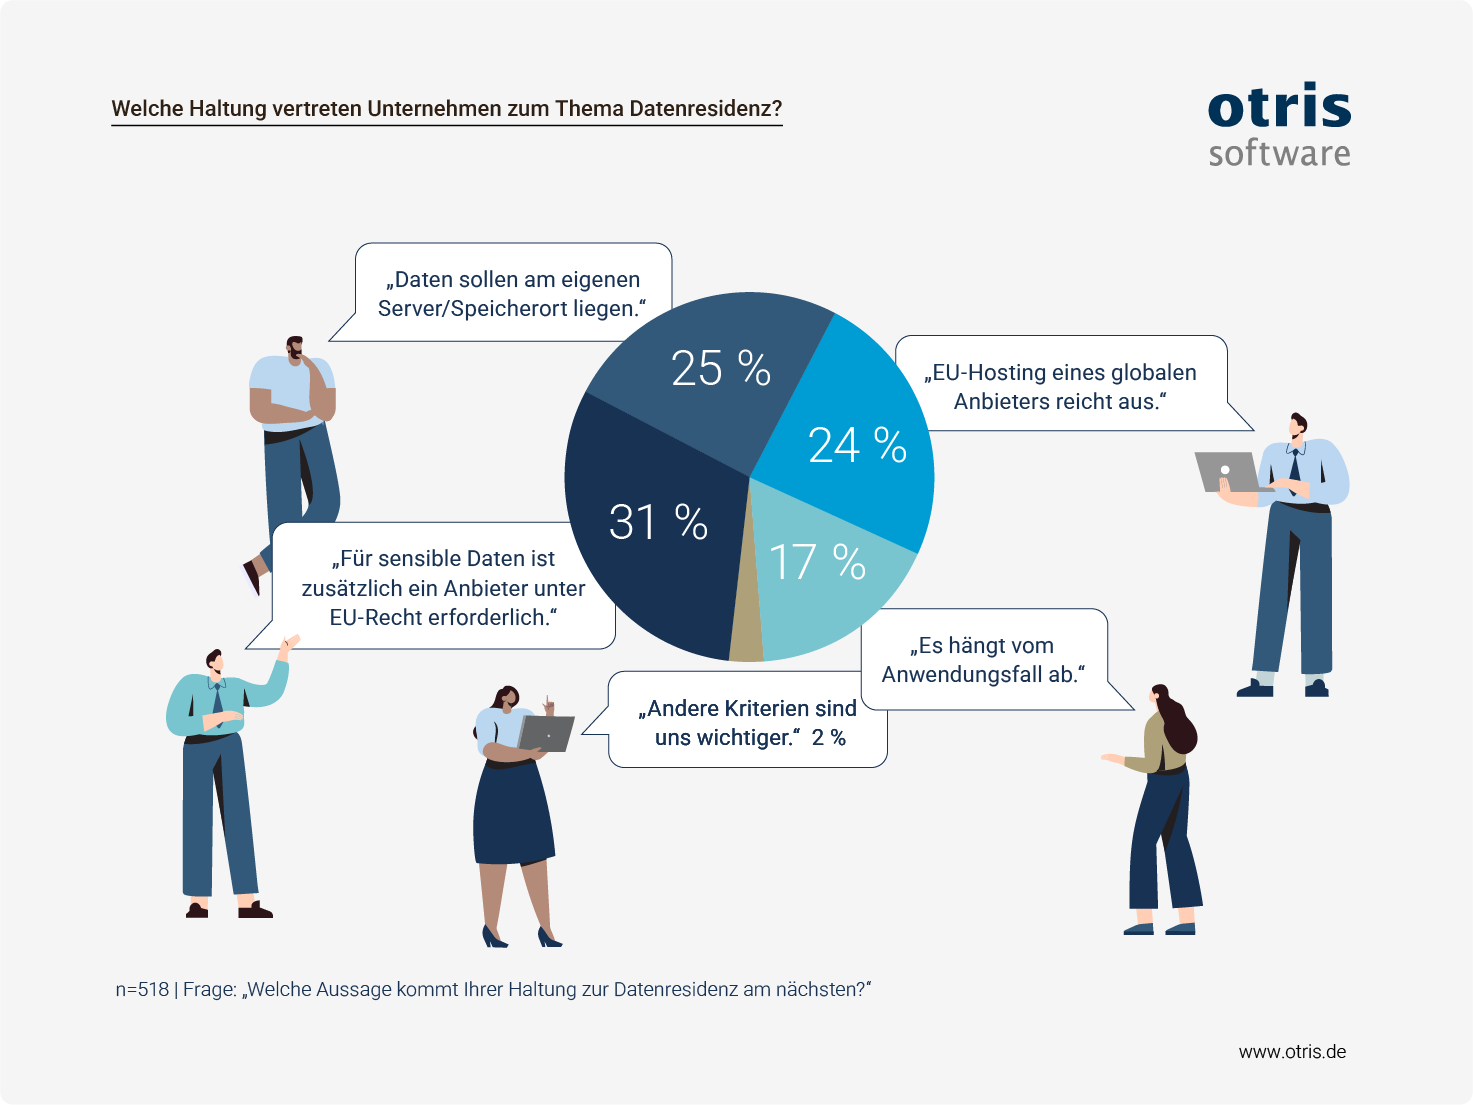 EU-Server, US-Zugriff: Warum der Serverstandort allein…6 hours ago ... Für mehr Souveränität nehmen Unternehmen heute auch Abstriche in Kauf: Im Konfliktfall geben 65 Prozent Souveränität und Compliance den Vorrang vor ...digital-magazin.de
Mehr aus Tech
- Senior AI EngineeringLass alles weg, was nach Pressemitteilung oder Marketing klingt. Gehe auf die neuesten Entwicklungen ein, die als Senior Software Engineer wichtig sind: Bspw. neue LLM Modelle, wirklich neue Tools und Frameworks zur AI Entwicklung und Best Practices.Lesen
- Software Engineering with AI AgentsLatest news about AI, AI Coding, Best Practices, New Models, Anthropic Releases, Expected new models. Focus on advanced techniques and consider that I am a Senior Software Engineer with a lot of experience. Focus on advanced techniques on how I can improve my coding workflow & stay up to date.Lesen
- KI-Produktmanagement · Branchen-BriefingDie drei wichtigsten Stories, die KI-Produktmanagement heute prägen, geschrieben für jemanden, der bereits in der Branche arbeitet: Regulierung, M&A, neue Marktteilnehmer, wichtige Filings und Präzedenzfälle. Fachpublikation (z.B. Fachpresse, Behördenquelle, Gerichtsakten) direkt zitieren, damit ich nachrecherchieren kann.Lesen
- KI-Entwicklertools · Was kam heuteFür eine erfahrene Engineerin, die ohnehin HN liest. Echte Veränderungen bei KI-Entwicklertools heute: Releases mit Versionsnummern, Paper mit Benchmarks, Repos, die eine relevante Schwelle überschritten haben. Hype-Threads, Pre-Announcement-Leaks und recycelte Zusammenfassungen überspringen. Immer Originalquellen verlinken.Lesen