IT-Sicherheit · Branchen-Briefing
Die drei wichtigsten Stories, die IT-Sicherheit heute prägen, geschrieben für jemanden, der bereits in der Branche arbeitet: Regulierung, M&A, neue Marktteilnehmer, wichtige Filings und Präzedenzfälle. Fachpublikation (z.B. Fachpresse, Behördenquelle, Gerichtsakten) direkt zitieren, damit ich nachrecherchieren kann.
← Zur aktuellen AusgabeRegulierungschaos für KMU, DORA wirksam, Cyberkosten explodieren
KMU-Orientierung im Regulierungsdschungel
Über 50 IT-Sicherheitsgesetze gelten gleichzeitig.
Das Bundesministerium für Wirtschaft und Klimaschutz hat den LegalTrust Navigator lanciert, ein Projekt zur Entwirrung der Compliance-Anforderungen für kleine und mittlere Unternehmen [Quelle: Transferstelle Cybersicherheit]. Das Tool filtert Regelwerke wie NIS-2, Cyber Resilience Act und die KI-Verordnung nach Branche und Unternehmensrolle. Geschäftsleitungen tragen nach § 38 BSIG persönliche Haftung für IT-Sicherheitsmaßnahmen – Schulungen und Risikomanagement sind nicht optional.
Konten-Features und Frist-Benachrichtigungen kommen demnächst.
DORA tritt in Kraft
Die EU-Resilienzverordnung ist jetzt Gesetz.
DORA (Regulation 2022/2554) ist seit Januar 2025 gültig und verpflichtet Finanzunternehmen zu strikten Standards bei der operativen Ausfallsicherheit [Quelle: AirID]. Digitale Identitäten und sichere Zugriffskontrolle werden zur Baseline. Die Compliance-Frist läuft – wer noch nicht konform ist, wird von Aufsichtsbehörden vorgeladen.
Finanzinstitute müssen ihre Diligence-Prozesse neu justieren.
Cyberattacken kosten Deutschland 270 Mrd. Euro
Schadensummen sind jetzt größer als Rüstungsbudgets.
Cyberangriffe haben Deutschland 2026 mit 270 Milliarden Euro geschädigt, wie der Chef des Cyber-Krisenreaktionsstabs der Bundeswehr auf der Euronews Defence Space 2026 berichtete [Quelle: Euronews]. Die Zahlen zeigen: Cybersicherheit ist nicht mehr nur IT-Projekt, sondern nationale Wirtschaftsfrage. Infrastruktur-Attacken drücken auf Deallogik, da Käufer kritische Systeme jetzt auf Resilienz prüfen.
M&A-Screening wird zum Sicherheits-Screening.
 DORA — digital resilience, strong identities and secure access | AirID19 hours ago ... DORA is Regulation (EU) 2022/2554 on digital operational resilience for the financial sector. It has applied since 17 January 2025. It obliges financial ...airid.com
 LegalTrust Navigator: Überblick über gesetzliche Pflichten für KMU20 hours ago ... ... Sicherheitsrecht. Welche Verantwortung tragen Geschäftsführung und Vorstand im Zusammenhang mit IT-Sicherheit und Compliance? Christian Horz: Das ist eine ...transferstelle-cybersicherheit.de
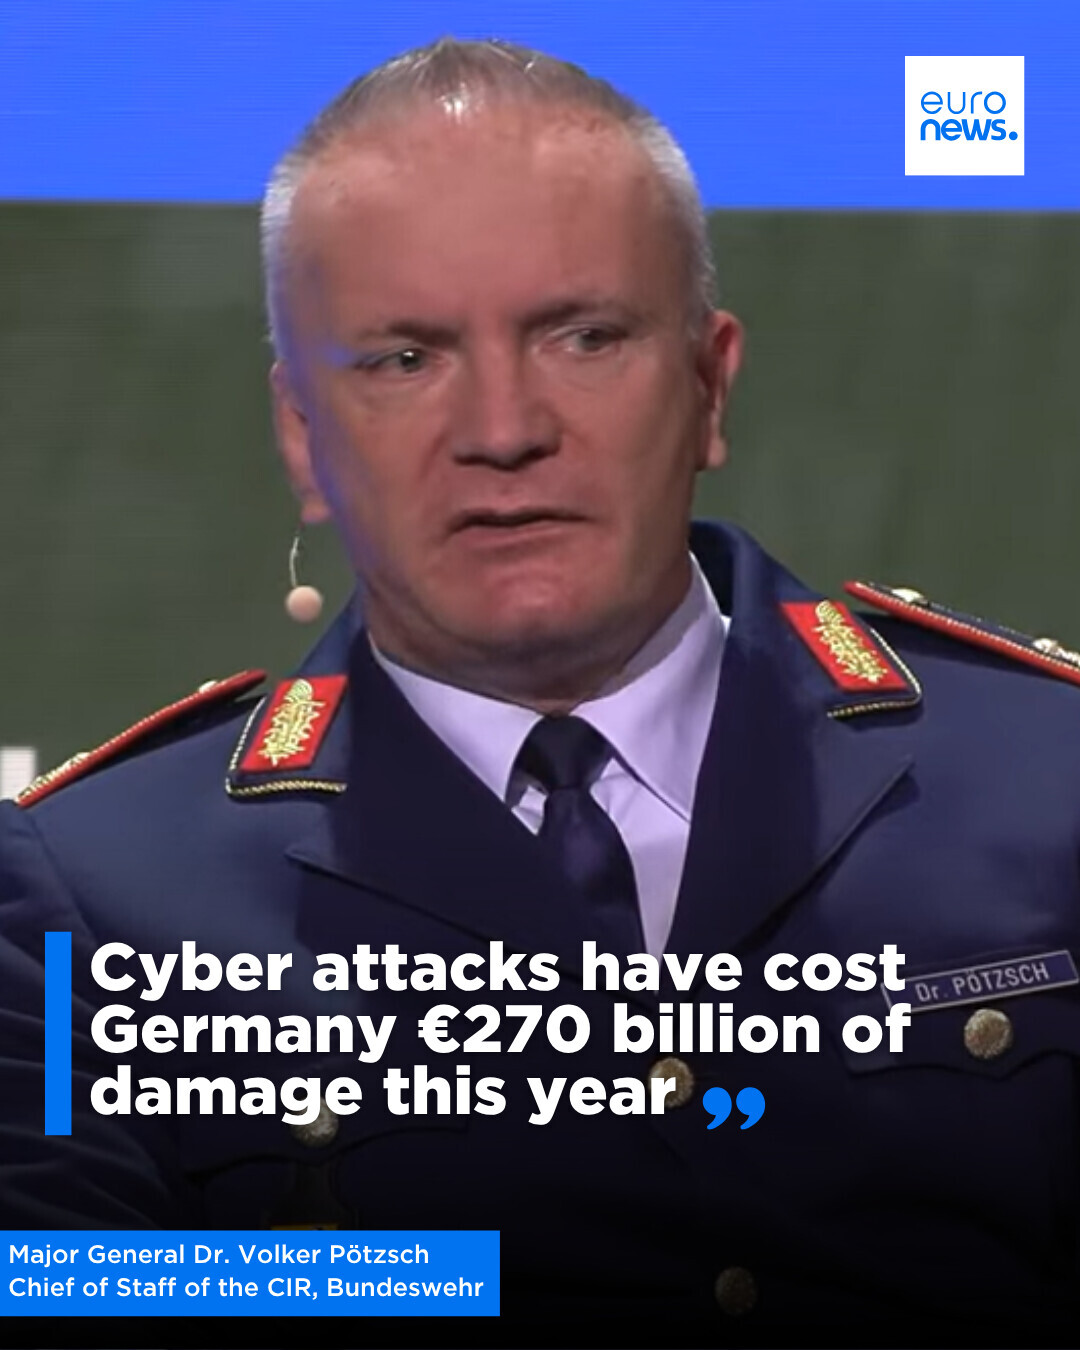 "Cyber attacks have cost Germany €270 billion of damage this year ...16 hours ago ... The BSI's role extends beyond regulation to include enabling compliance ... Security (Bundesamt für Sicherheit in der Informationstechnik (BSI)). The money ...facebook.com