IT-Sicherheits-News täglich per E-Mail — Signal statt Vendor-Marketing
Veröffentlicht am 3. Juli 2026
Das Advisory für deine VPN-Appliance kam gestern raus. Du erfährst es heute — aus einem Reddit-Thread, zwischen zwei Tickets.
Die gute Nachricht: Genau das lässt sich in rund zwei Minuten reparieren — und die erste Ausgabe ist gratis.
In diesem Guide zeige ich dir, wie du dir mit MorningMail — ich habe es gebaut — eine kurze tägliche Security-Mail einrichtest: aktiv ausgenutzte CVEs, Patches, Breaches, NIS2. Der KI-Agent durchsucht das Web jeden Morgen neu und verlinkt die Advisories direkt.
Also, richten wir das ein.
Was du baust
Security-Newsletter schreiben für einen gedachten Admin, der alles gleichzeitig betreibt. Du nicht. Du betreibst eine konkrete Umgebung — Windows-Server, eine Fortinet am Perimeter, Microsoft 365, eine Legacy-Linux-Kiste, zu der sich niemand bekennt — und 90 Prozent jedes generischen Digests handeln vom Stack anderer Leute.
MorningMail geht stattdessen von deiner Anweisung aus. Du beschreibst einmal, wofür du verantwortlich bist, und jeden Morgen durchsucht ein Agent aktuelle Quellen und schreibt den Bericht selbst — Schweregrad, betroffene Versionen, Advisory verlinkt. Anders als Google Alerts leitet er nicht bloß Links weiter: Du bekommst das Fazit, nicht die Rohtreffer.
Dein Prompt hält diesen Kontext dauerhaft fest, und das Briefing richtet sich nach der Lage. Ruhiger Morgen? Eine wirklich kurze Mail. Ein KEV-Neuzugang, der deinen Stack trifft? Der steht ganz oben — weil du dem Agenten gesagt hast, was „deinen Stack trifft“ bedeutet.
Live ansehen: die neueste Ausgabe
Und hier ein echtes Beispiel: die Ausgabe vom 25. Oktober 2026 von genau diesem Newsletter — an dem Morgen vom Agenten geschrieben, auf Basis des Beispiel-Prompts aus diesem Guide. Kein Mockup: Ich lasse ihn selbst auf MorningMail laufen.
Ausgabe vom 25. Oktober 2026
DataExpert-MBO, DORA-Kritikalität, Datensouveränität im Fokus
DataExpert: MBO mit PE-Backing
Niederländischer Cybersecurity-Spezialist wechselt in PE-Hände.
DataExpert aus Veenendaal, Anbieter von End-to-End-Cybersecurity- und Cyberintelligence-Lösungen inklusive Digital Forensics, ging über ein Management-Buyout an Quadrum Capital [Quelle: Clairfield]. Quadrum, ein auf IT-Sicherheit spezialisierter PE-Investor, führt die Investition als vierte aus seinem EUR-100-Millionen-Fonds durch. Die Transaktion signalisiert anhaltende Konsolidierung im europäischen Sicherheitsmarkt.
Fragen bleiben zu Produktstrategie und geografischer Expansion.
DORA: Finanzsektor unter Aufsicht
Digitale Resilienz wird zur Governance-Frage im Finanzmarkt.
Der Digital Operational Resilience Act (DORA) verschiebt ICT-Risiken von der Technik in die Geschäftsleitung und macht Resilienz zur Haftungsfrage. Finanzinstitute müssen jetzt kritische Drittanbieter steuern, Vorfälle bewältigen und Widerstandsfähigkeit regelmäßig testen [Quelle: T-Systems]. Die europäischen Aufsichtsbehörden haben bereits 19 kritische ICT-Drittdienstleister benannt, darunter Deutsche Telekom AG. Fehlende DORA-Reife führt zu Remediation-Programmen, die erhebliche Managementkapazität und Budgets binden.
Die nächste Herausforderung liegt im Register of Information und in Exit-Strategien für kritische Services.
Cloud-Governance: Standort reicht nicht
Ein Serverstandort in der EU garantiert nicht Datensouveränität.
Deutsche Unternehmen verwechseln häufig physische Datenlokation mit Zugriffskontrolle. Ein Rechenzentrum in Frankfurt zeigt zwar, wo Daten liegen – nicht aber, wer auf sie zugreifen darf [Quelle: Digital Magazin]. Unter NIS-2 und künftigen Regulierungen wird Cloud-Governance zur Compliance-Pflicht, nicht zum optionalen Thema. Organisationen müssen Exit-Strategien, Audit-Rechte und Zugriffskontrolle vertraglich festschreiben.
Procurement-Teams sollten ihre Cloud-Verträge jetzt neu bewerten.
 Clairfield advises MBO of DataExpert backed by Quadrum Capital22 hours ago ... Machen Sie mit! ESG. ESG/Gesellschaftliches · ESG für unsere Kunden. Was wir tun. Dienstleistungen. Fusionen und Übernahmen ... Services include security, ...clairfield.com
 DORA (EU Digital Operational Resilience Act) - T-Systems6 hours ago ... KI-generiertes Bild - Darstellung von Compliance und Regulierung mit digitalen Dokumentsymbolen vor einer EU ... Sie zeigt, dass digitale Infrastruktur, Cloud, ...t-systems.com
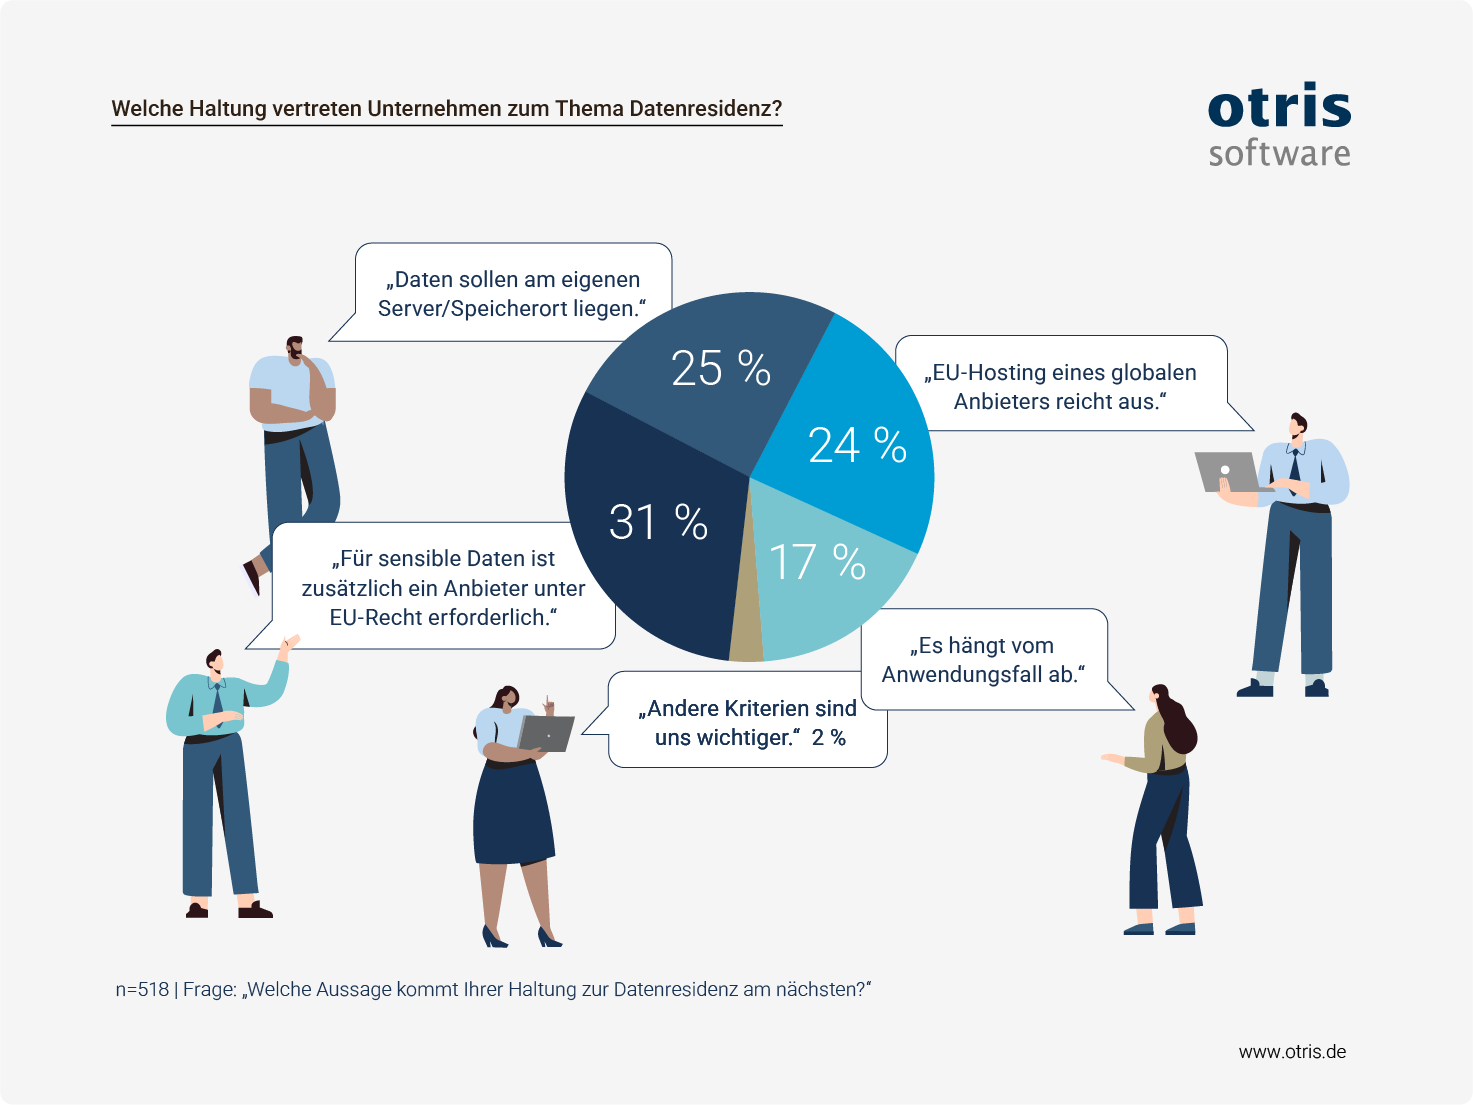 EU-Server, US-Zugriff: Warum der Serverstandort allein…6 hours ago ... Für mehr Souveränität nehmen Unternehmen heute auch Abstriche in Kauf: Im Konfliktfall geben 65 Prozent Souveränität und Compliance den Vorrang vor ...digital-magazin.de
Ein Klick erstellt deine eigene, bearbeitbare Kopie — ändere den Prompt, die Zustellzeit, alles.
Alle Ausgaben ansehen →Du könntest dir diese allgemeine Version jetzt sofort ins Postfach holen — und sie dann auf deine ganz eigenen Bedürfnisse zuschneiden. So geht's:
Schritt für Schritt: von null zur ersten Ausgabe
Die komplette Einrichtung dauert etwa zwei Minuten. Und jeder Screenshot unten stammt direkt aus dem echten Produkt — nichts ist nachgebaut.
Schritt 1 morningmail.ai öffnen
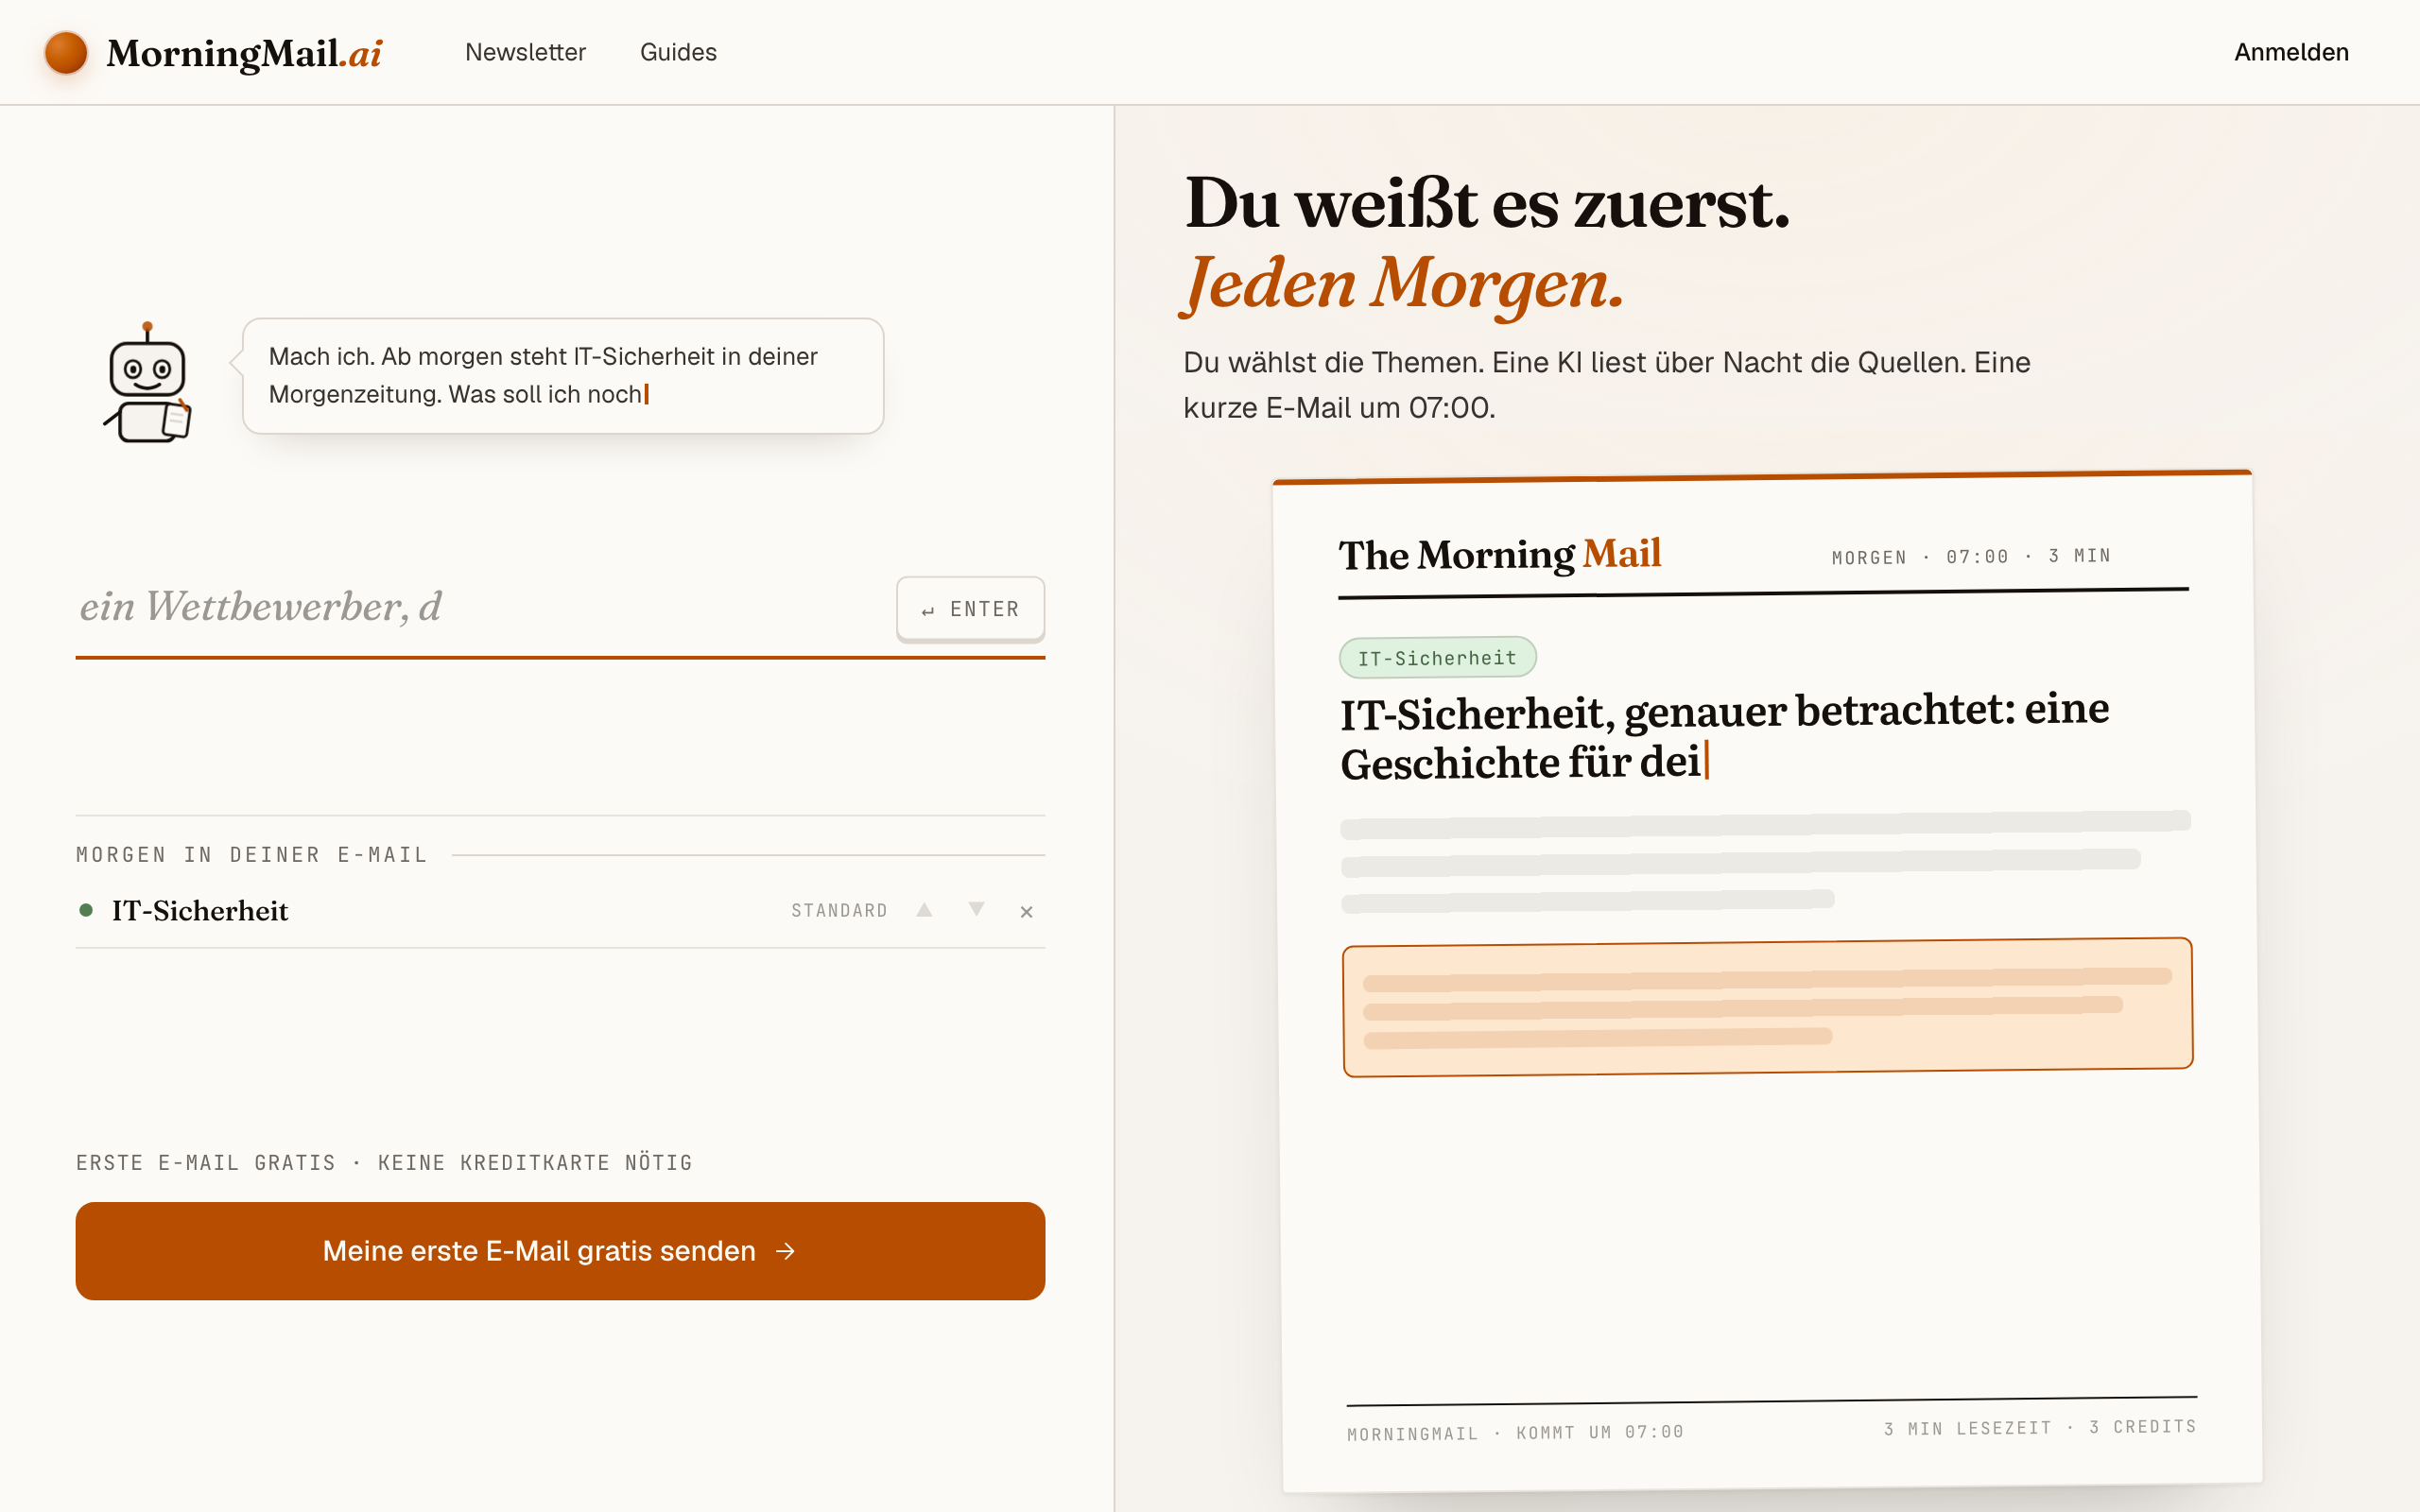
Noch kein Konto, nichts zu installieren — die Startseite IST die Schreibfläche. Über einem großen Eingabefeld stellt sich ein freundlicher Presse-Roboter vor, und daneben zeigt dir ein Beispielmorgen, wie die E-Mail aussieht, bevor du ein Wort getippt hast.

Schritt 2 Thema eintippen: IT-Sicherheit
Tipp IT-Sicherheit in dieses eine Feld. Es gibt nichts auszuwählen und kein Formular auszufüllen — während du tippst, entsteht daneben auf dem Papier ein Entwurfs-Abschnitt mit deinem Thema im getönten Badge und dem leisen Hinweis „↵ Enter fügt es hinzu“, und die ↵-Enter-Taste am Ende des Felds leuchtet orange auf.
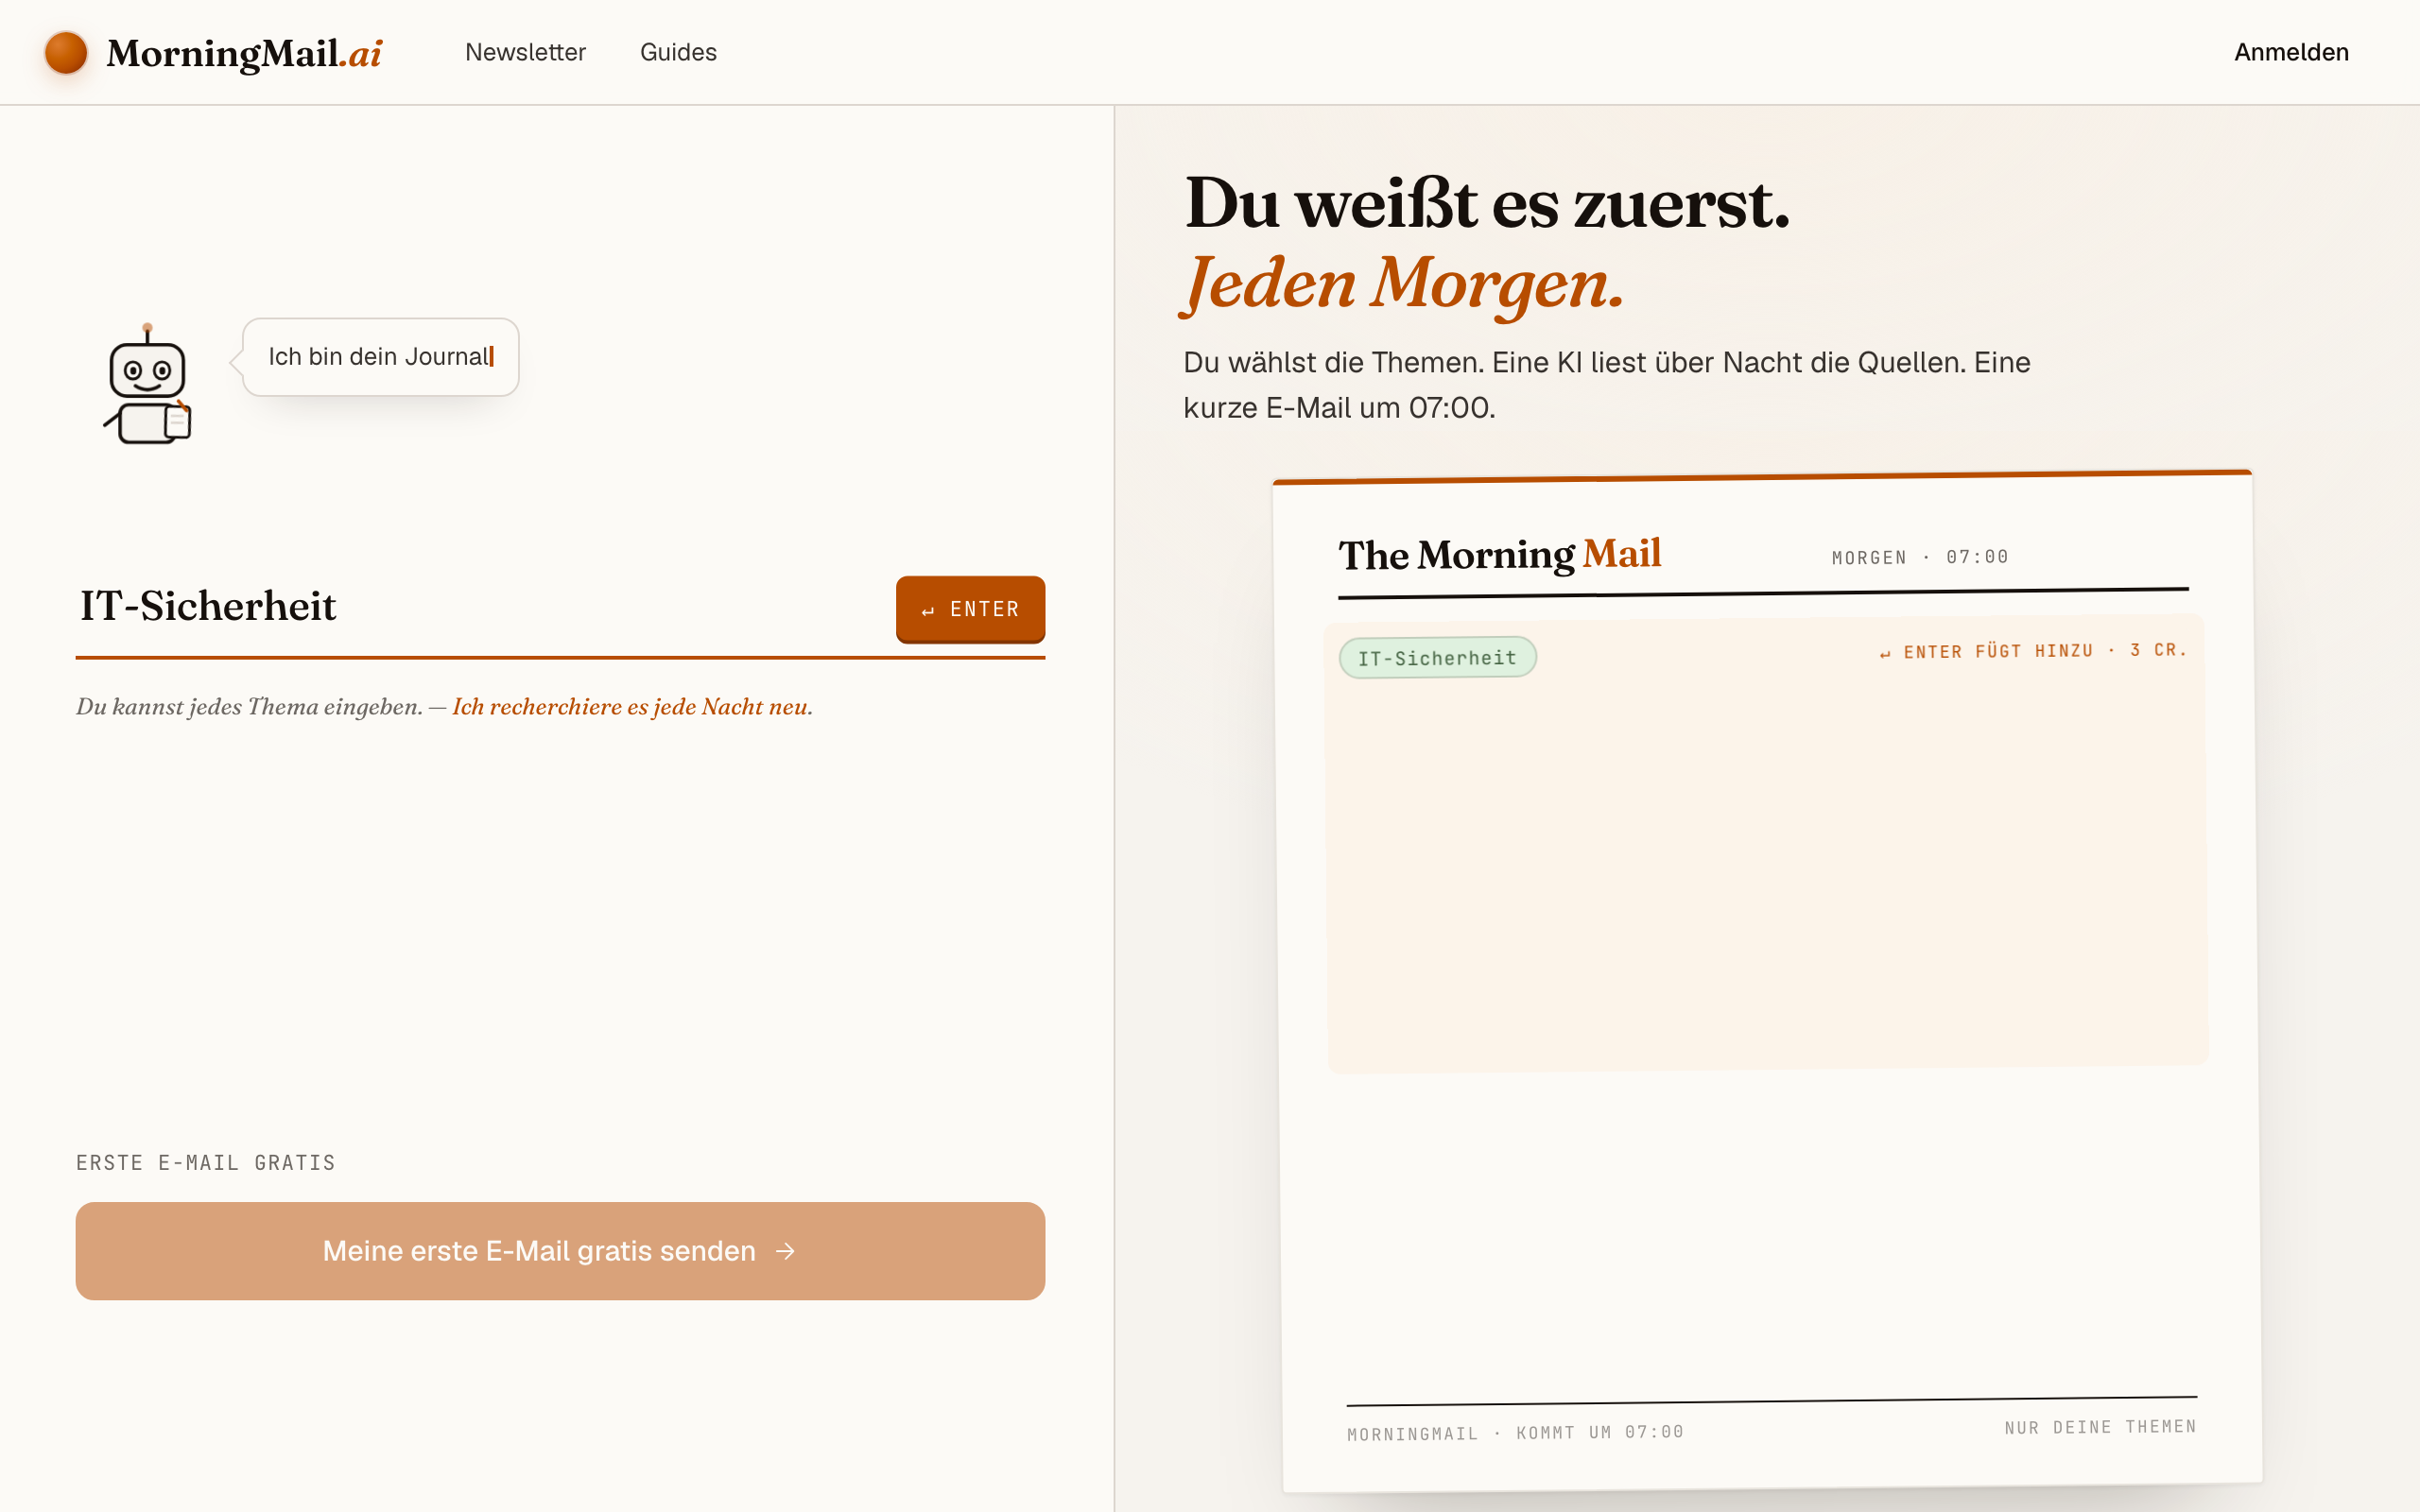
Schritt 3 Enter drücken (oder die orange Taste) — und lesen, was der Agent aufgetragen bekommt
Vorbereiten musst du nichts — morningmail.ai öffnet direkt die Schreibfläche: ein Eingabefeld, daneben die Zeitung, live. Tipp IT-Sicherheit ein, drück Enter, und der Abschnitt liegt da: Ressort-Badge, Schlagzeilenvorschlag und eine fertig ausformulierte Anweisung, nach der der Agent über Nacht sucht. Du liest den kompletten Auftrag, bevor es überhaupt ein Konto gibt.
Am meisten bringt es danach, ihn auf deine Umgebung zuzuschneiden. Klick die Anweisung an und schreib rein: „Wir betreiben Windows Server, Fortinet-Firewalls und Microsoft 365 für 800 Nutzer in der EU. Priorisiere aktiv ausgenutzte CVEs und Hersteller-Advisories für diesen Stack, danach NIS2; Produktankündigungen von Herstellern weglassen.“ Unter dem Feld liegen fünf Ein-Klick-Anpassungen — „Quellen nennen“ würde ich bei Security dauerhaft drinlassen, damit jede Aussage mit ihrem Advisory kommt.
Der exakte Prompt, mit dem dein Abschnitt startetEine Sache zu IT-Sicherheit, die heute wirklich lesenswert ist — eine Entwicklung, warum sie zählt und wo die Details stehen. Qualität vor Menge.
Schritt 4 Kostenlose erste E-Mail schicken
Zufrieden mit dem Papier? Klick auf „Meine erste E-Mail gratis senden“. Die Anmeldung erscheint direkt an Ort und Stelle — das Papier bleibt sichtbar — und fragt nur noch das eine: wohin damit. E-Mail und Passwort oder Google. Keine Karte, und die erste E-Mail ist gratis.

Schritt 5 Zusehen, wie sie geschrieben wird
Jetzt arbeitet die Redaktion vor deinen Augen: herausfinden, wonach zu suchen ist, das Web durchsuchen, die besten Quellen lesen, deinen Abschnitt schreiben, eine Betreffzeile texten, ab zur Post. Ein, zwei Minuten später: „Sie liegt in deinem Postfach.“
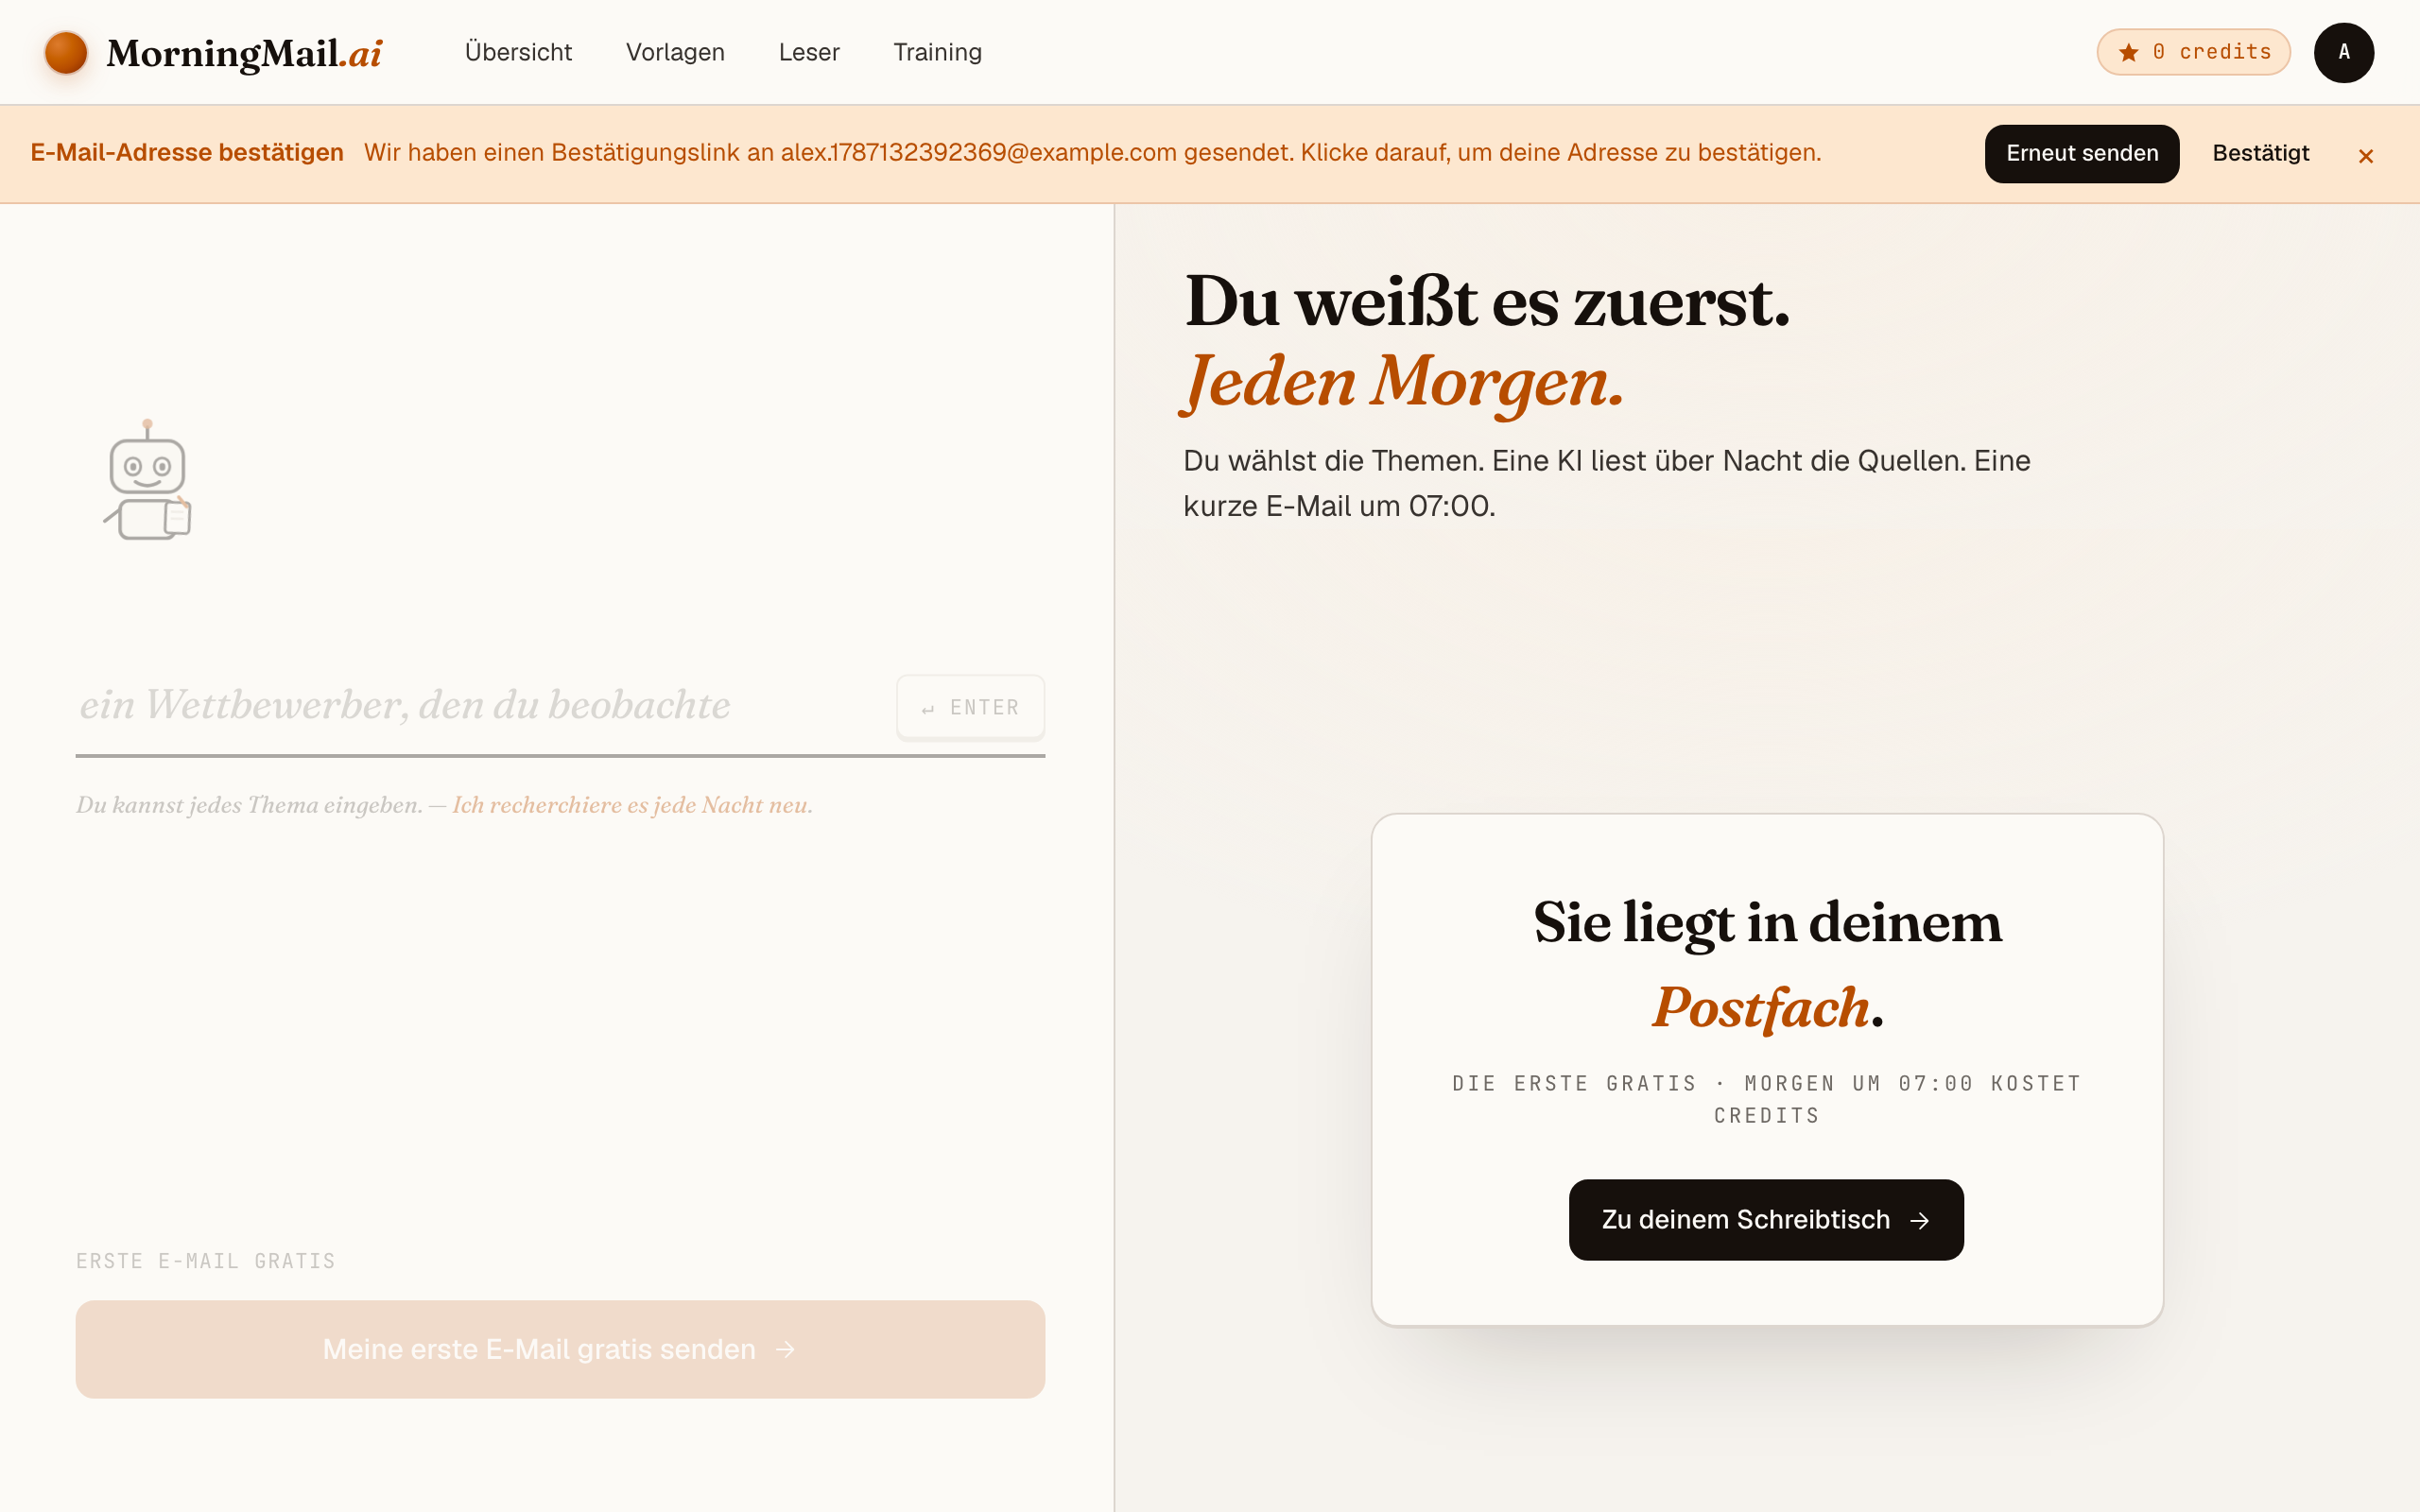
Schritt 6 Danach: die Uhrzeit, die Tage, die Leser:innen
Alles Weitere sitzt im Builder, sobald du eine Zeitung zum Feintunen hast. Leg die Zustellzeit fest (standardmäßig 07:00) und die Wochentage, trag Leser:innen ein — bis zu 100 — und ergänze weitere Themen so, wie du das erste ergänzt hast: durch Tippen. Nichts davon musst du am ersten Tag entscheiden.
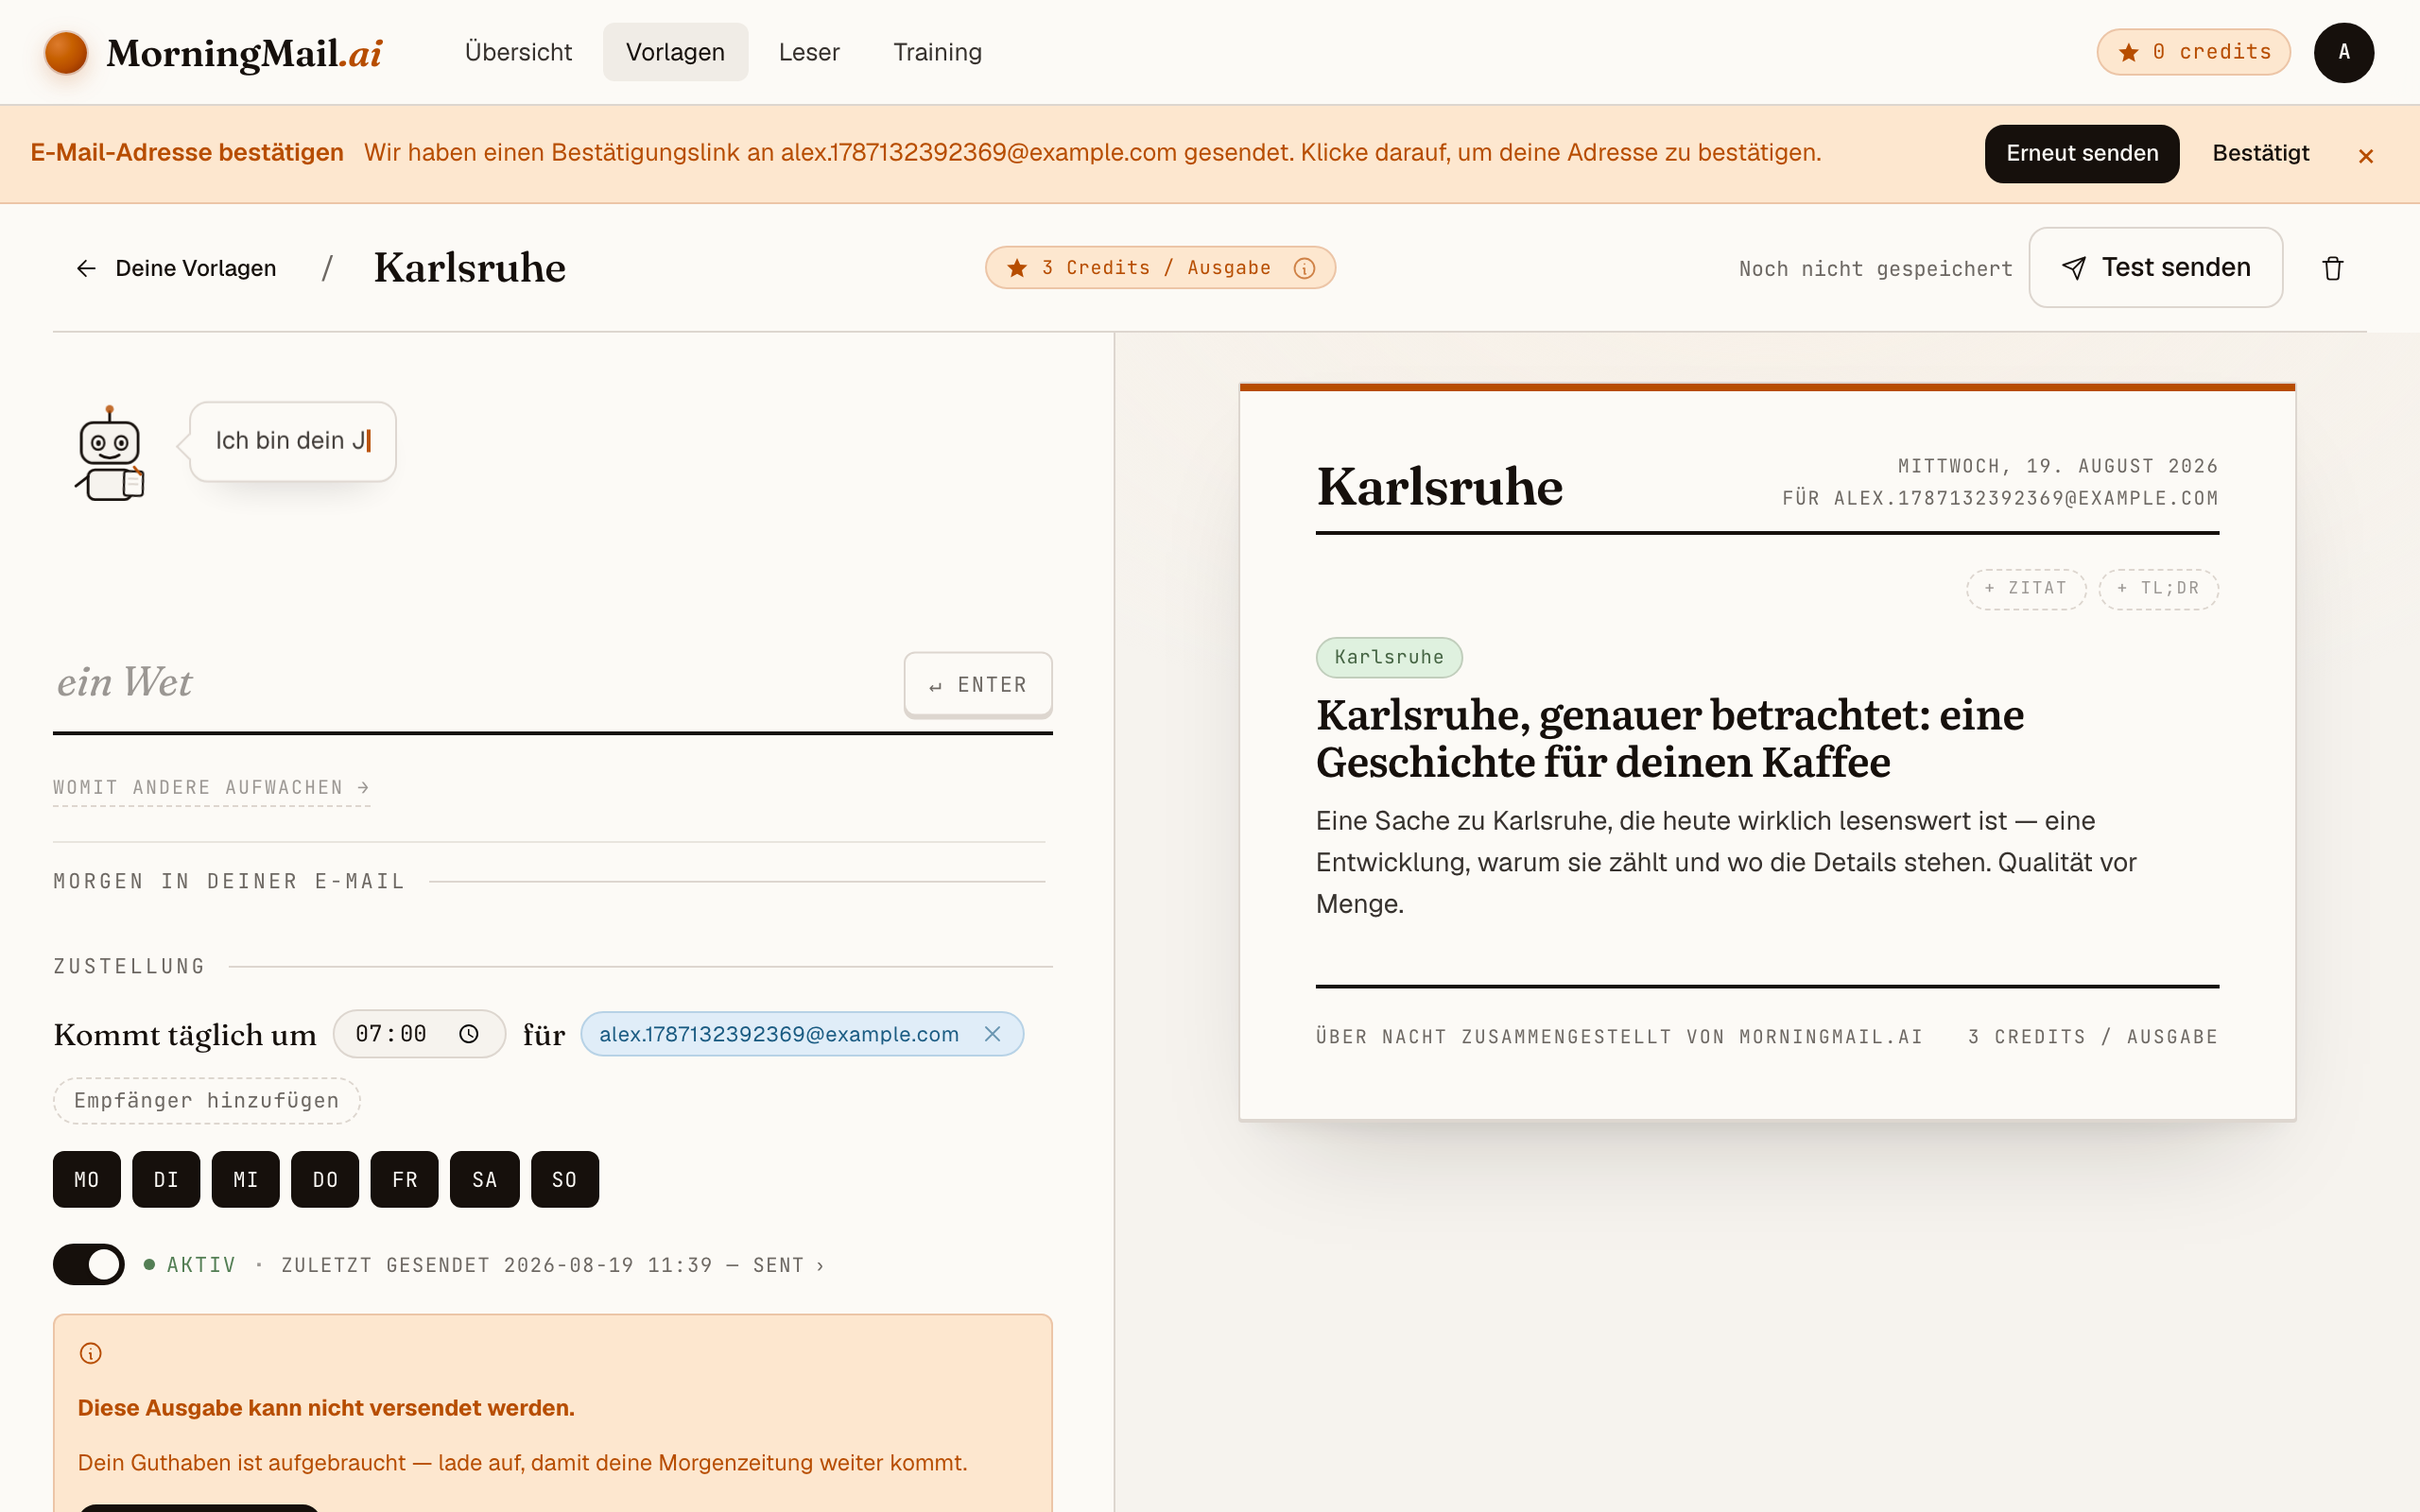
Mehr aus deinem Briefing herausholen
- Schreib deine Asset-Liste in den Prompt
- Der größte Qualitätshebel überhaupt. „Zuerst ausgenutzte Schwachstellen in Fortinet-, Citrix-, Exchange- und VMware-Produkten“ macht aus einem allgemeinen News-Briefing fast einen persönlichen Advisory-Feed — als Fließtext, den du weiterleiten kannst.
- Frag nach Ausnutzungsstatus, nicht nur nach Schweregrad
- Eine CVSS 9.8, die niemand ausnutzt, kann aufs Wartungsfenster warten; eine 7.2 mit aktiver Ausnutzung nicht. Ergänze: „Gib zu jeder Schwachstelle an, ob sie nachweislich in freier Wildbahn ausgenutzt wird“ — und das Briefing triagiert wie du.
- Reserviere einen Platz für Regulierung
- NIS2-Pflichten und Meldefristen bewegen sich langsam — und dann plötzlich. Mit einem Satz wie „Nimm ein regulatorisches oder Compliance-Thema auf, wenn relevant“ bist du dem Audit einen Schritt voraus, ohne dass Politiknews die Patches verdrängen.
- Ans ganze Ops-Team verschicken
- Templates unterstützen mehrere Empfänger:innen — Bereitschaft und Sysadmin-Gruppe lesen dasselbe Briefing vor dem Morgen-Check-in. Alle diskutieren über dieselben drei Stories statt über drei verschiedene Slack-Links 😊
- Ton trocken, Abschnitte kurz
- Jeder Abschnitt hat eigene Einstellungen für Länge und Ton. Bei Security gilt: je knapper, desto besser. Abschnitt auf kurz stellen, Bullets anfordern, die Details den verlinkten Advisories überlassen. Zwei Minuten Lesen — der Rest der Zeit gehört dem Follow-up.
Gute Quellen für dein Briefing
Der Agent durchsucht jeden Morgen das offene Web und zitiert, wo er gelesen hat. Auf diese Quellen würde ich ihn in deinem Prompt ansetzen:
- CISA Known Exploited Vulnerabilities Catalog — Die De-facto-Triage-Liste: Schwachstellen mit bestätigter Ausnutzung in freier Wildbahn, inklusive Fristen, die die ganze Branche als Maßstab nimmt.
- BSI & CERT-Bund — Die deutsche Primärquelle: Advisories, Lageberichte und Warnungen des Bundesamts für Sicherheit in der Informationstechnik — und für NIS2 der Ort, an dem Pflichten konkret werden.
- Microsoft Security Response Center (MSRC) — Die Originalquelle für Patch Tuesday und Out-of-Band-Fixes. Wer irgendwo Windows betreibt, ist mit direktem MSRC-Zitat besser bedient als mit jedem Roundup aus zweiter Hand.
- Krebs on Security — Unabhängiger Investigativjournalismus zu Breaches, Cybercrime und dem Ökosystem dahinter — oft vor der offiziellen Offenlegung, immer mit Quellen.
- The Hacker News — Hohe Schlagzahl bei Schwachstellen, Kampagnen und Forschung. Gut für die Breite; dein Briefing sollte den Stories aber bis zum Advisory folgen.
- NVD (NIST) — Das kanonische CVE-Verzeichnis: Scores, betroffene Konfigurationen, Referenzen. Der Ort, auf den dein Change-Ticket am Ende zeigt — egal, wer die Story zuerst hatte.
Häufige Fragen
- Was kostet es nach der Gratis-Ausgabe?
- Die erste Ausgabe ist gratis, ohne Kreditkarte. Danach zahlst du pro Versand in Credits — ein paar pro Abschnitt, je nach KI-Modellstufe. Credits verfallen nie; ein ruhiger Monat verbrennt also kein Budget.
- Macht Google Alerts nicht dasselbe?
- Ehrlich gesagt — nein. Alerts schicken dir jede Seite, die dein Keyword erwähnt; bei „IT-Sicherheit“ ist das eine Flut von Vendor-Content, die du trotzdem selbst lesen musst. Hier sucht der Agent jeden Morgen frisch, filtert nach deinem Prompt und schreibt den Bericht — Advisories direkt verlinkt.
- Deckt es CVEs und Patch Tuesday ab?
- Ja — wenn dein Prompt danach fragt, und das sollte er. Sag dem Agenten, dass aktiv ausgenutzte Schwachstellen und Hersteller-Advisories für deinen Stack nach vorn gehören, und die Patch-Tuesday-Zusammenfassung liegt am Morgen danach im Postfach — MSRC- und Herstellerseiten verlinkt.
- Ersetzt das eine Threat-Intel-Plattform?
- Nein — es ist ein Lese-Briefing, kein Detection-Tooling. Es überwacht weder deine Logs noch deine Angriffsfläche. Was es ersetzt, ist die Stunde Morgen-Triage über Feeds, Subreddits und Newsletter — es schreibt die Zusammenfassung, die du sonst von Hand gebaut hättest.
- Kann es NIS2 und andere Regulierung verfolgen?
- Ja. Schreib es in den Prompt — etwa „Nimm NIS2-Umsetzungsnews und Leitlinien zu Meldepflichten für Deutschland auf, wenn relevant.“ Der Agent liest seine Anweisungen jeden Morgen neu — so bleibt Regulierung auf deinem Radar, ohne dass du selbst hinterherrecherchieren musst.
Dein Postfach, deine Redaktion
Erstelle dein eigenes, KI-geschriebenes Briefing in zwei Minuten. Die erste Ausgabe geht auf mich — ohne Kreditkarte.
Briefing erstellen — gratisIch beantworte gerne Fragen und freue mich über Feedback. Schreib mir jederzeit: marius@morningmail.ai