IT-Sicherheit · Branchen-Briefing
Die drei wichtigsten Stories, die IT-Sicherheit heute prägen, geschrieben für jemanden, der bereits in der Branche arbeitet: Regulierung, M&A, neue Marktteilnehmer, wichtige Filings und Präzedenzfälle. Fachpublikation (z.B. Fachpresse, Behördenquelle, Gerichtsakten) direkt zitieren, damit ich nachrecherchieren kann.
← See today's latestBGH vor EuGH, Lina Khan gegen Selbstverpflichtungen, DORA-Compliance läuft
BGH-Vorlage zur Haushaltsausnahme
Der BGH fragt den EuGH: Wo endet der Privatbereich?
Der Bundesgerichtshof hat dem Europäischen Gerichtshof die Vorlage I ZR 256/25 eingereicht und fordert Klarheit über die Grenzen der Haushaltsausnahme nach Art. 2 Abs. 2 lit. c DSGVO [Quelle: Datenschutzticker]. Der Fall: Eine Arbeitnehmerin wurde gekündigt, nachdem eine Freundin private Chat-Nachrichten an die Office-Managerin einer Arztpraxis weitergegeben hatte. Das Oberlandesgericht Frankfurt stufte die Weitergabe als von der Haushaltsausnahme gedeckt ein – doch die beruflichen Konsequenzen werfen Fragen auf. Der EuGH muss konkretisieren, nach welchen Kriterien eine rein private Datenweitergabe noch privat bleibt, wenn sie beruflichen Schaden verursacht.
Diese Entscheidung wird den Anwendungsbereich der DSGVO neu justieren.
Lina Khan: KI braucht Gesetze, nicht Versprechen
Freiwillige Selbstverpflichtung ist Selbstbetrug, sagt Khan.
Die ehemalige FTC-Vorsitzende lehnt das am 29. September von Trump und Technologiekonzernen unterzeichnete «White House Accord on Super Intelligence» ab und fordert stattdessen verbindliches gesetzliches Handeln des US-Kongresses [Quelle: BornCity]. Khan argumentiert, dass bestehende Gesetze – Produkthaftungsrecht, Verbraucherschutz, Cybersecurity-Vorgaben – längst auf KI anwendbar sind, und belegt ihre These mit dokumentierten Sicherheitsvorfällen bei OpenAI, Google und anderen. Das Accord habe keine rechtlichen Sanktionen; 73 Prozent der befragten US-Bevölkerung stimmen Khan zu, dass Hersteller nicht genug tun.
Demokratische Abgeordnete stützen Khans Position – der Enforcement-Druck wächst.
DORA im Finanzsektor: Frist läuft
Operative Ausfallsicherheit ist jetzt Gesetz.
Die Regulation 2022/2554 (DORA) ist seit Januar 2025 gültig und verpflichtet Finanzunternehmen zu strikten Standards bei der operativen Resilienz [Quelle: IMH]. Digitale Identitäten, Zugriffsschutz und Incident-Response-Planung sind Baseline – wer noch nicht konform ist, wird von Aufsichtsbehörden vorgeladen. Die Compliance-Uhren laufen; Ausfallsicherheit wird zum Prüfkriterium bei M&A und Vendor-Diligence.
Finanzinstitute justieren ihre Risk-Governance gerade um – der Enforcement beginnt parallel.
 EUGH-Vorlage: Wo liegen die Grenzen der datenschutzrechtlichen ...19 hours ago ... ... Compliance & Digitale Regulierung · Compliance - Whistleblowing · CSA-Verordnung ... Sicherheit · Cyberangriffe · Cyber Resilience Act · Hackerangriffe ...datenschutzticker.de
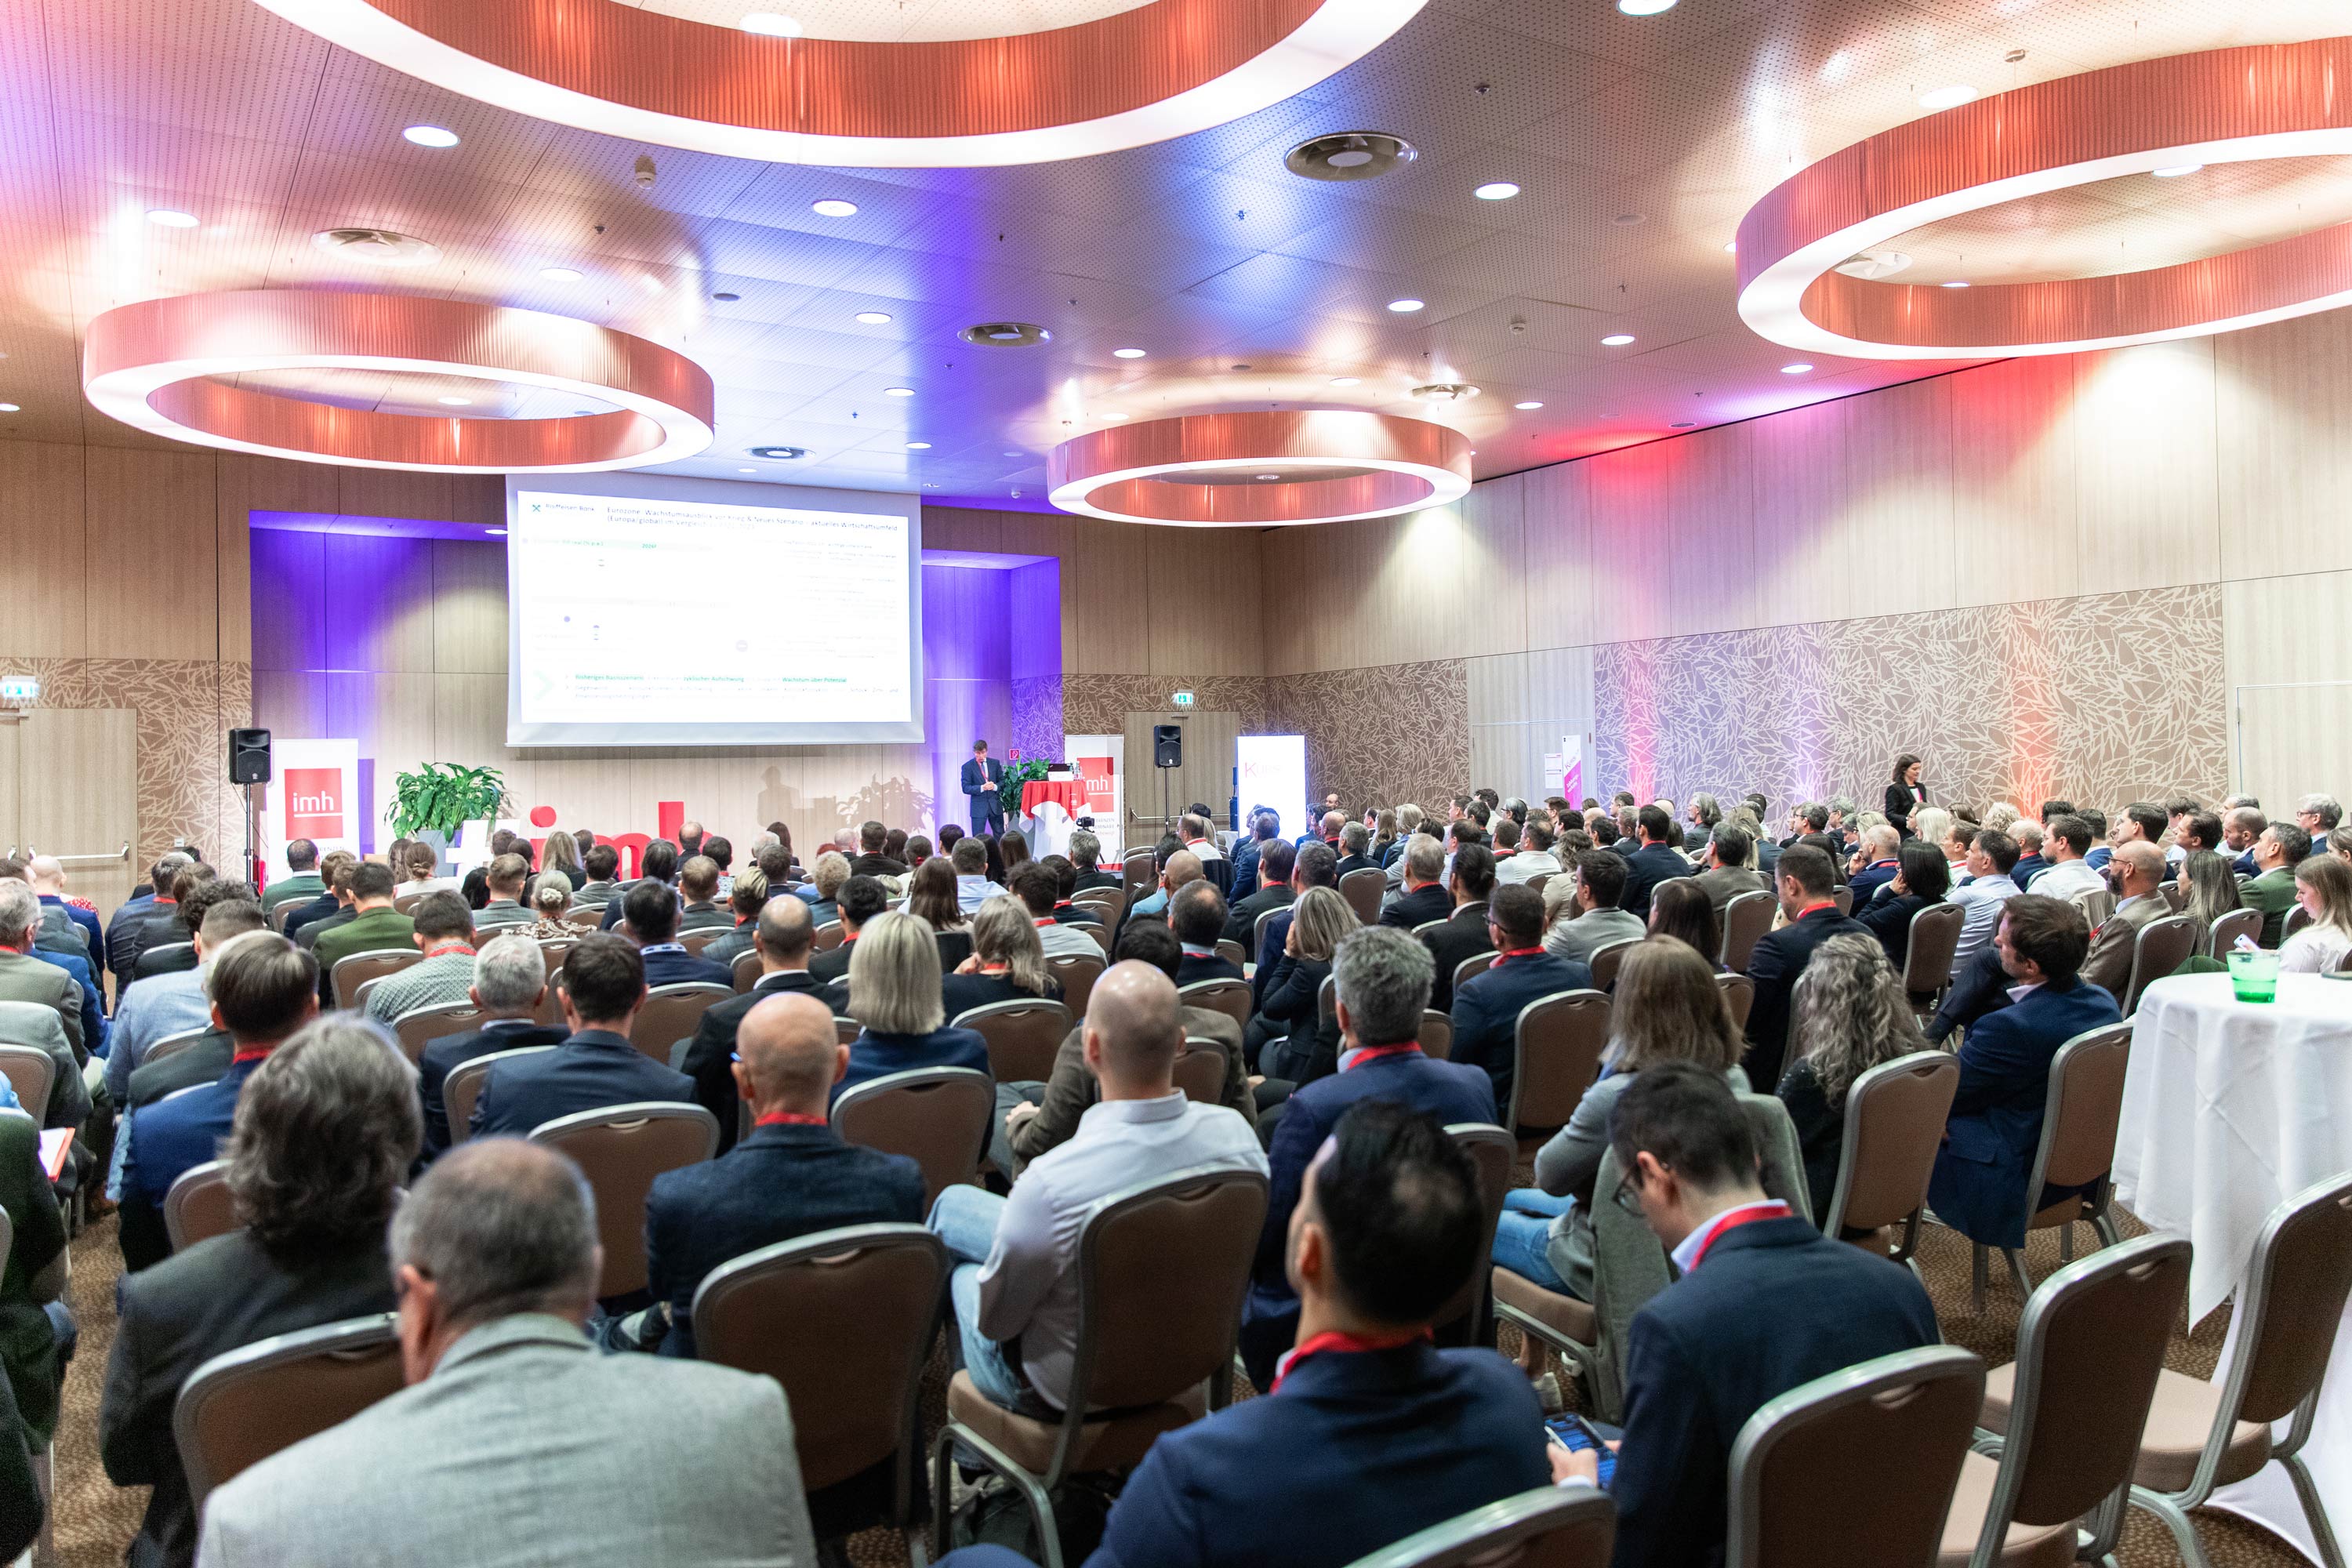 Rückblick KURS 2026: IT in Banken - imh6 hours ago ... Digitale Bezahlsysteme zwischen Regulierung und Wettbewerb; Gelingt Europa die ... Neue Wege in der Compliance. DORA im Praxistest: Pflichtprogramm oder ...imh.at
 KI-Abkommen vom 29. September: Lina Khan fordert verbindliche ...21 hours ago ... Zu Haftungsfragen bei außer Kontrolle geratenen KI-Agenten liefen laut Khan bereits private Gerichtsverfahren. ... Cybersicherheit Regulierung China Künstliche ...borncity.com