IT-Sicherheit · Branchen-Briefing
Die drei wichtigsten Stories, die IT-Sicherheit heute prägen, geschrieben für jemanden, der bereits in der Branche arbeitet: Regulierung, M&A, neue Marktteilnehmer, wichtige Filings und Präzedenzfälle. Fachpublikation (z.B. Fachpresse, Behördenquelle, Gerichtsakten) direkt zitieren, damit ich nachrecherchieren kann.
← See today's latestEU-Audit zeigt Cybersicherheits-Lücken, M&A-Integration bei Recovery
EU-Audit & Underreporting
Europas Cybersicherheits-Architektur funktioniert nicht.
Der Europäische Rechnungshof zerlegt in Sonderbericht 19/2026 die Koordinationsmängel: NIS2-Transposition verzögert sich dramatisch – nur zwei Mitgliedstaaten hielten die Herbst-2024-Frist ein, wodurch etwa 110.000 Entitäten ohne Meldepflicht bleiben [Quelle: Trending Topics]. Zwischen 2018 und 2021 meldeten Mitgliedstaaten 100–500 Vorfälle jährlich an ENISA, während die Agentur via offene Quellen etwa 4.800 Zwischenfälle pro Jahr identifizierte – massiver Verdacht auf Underreporting. Der EU-weite Alert-Prozess bleibt nicht operabel; der Collins-Aerospace-Fall zeigte: Flughäfen wurden durch Ransomware lahmgelegt, ohne dass grenzüberschreitende Benachrichtigung erfolgte.
Der Rechnungshof empfiehlt nationale Gesetze zu überprüfen, die Informationsaustausch blockieren – und die Digital-Europe-Förderung (1,4 Milliarden Euro) zu straffen.
CrowdStrike & Backup-Recovery
Recovery wird zur Incident-Response-Komponente.
CrowdStrike bindet Commvaults Cyber-Recovery-Technologie direkt in Charlotte Agentic SOAR ein [Quelle: CRN DE]. Das Ziel: KI-gestützte Attacken auf Backup-Systeme zu bekämpfen, die gezielt Wiederherstellungsoptionen eliminieren. Recovery-Funktionen sind nun Teil der Automatisierung und lassen sich unmittelbar bei Incident Response einsetzen – kein manueller Prozessbruch mehr zwischen Sicherheit und Restoration.
Das Modell zeigt, wohin der Markt treibt: Integration über Silos hinweg.
MSP-Channel & MDR-Boom
Regulierung öffnet dem Channel neue Märkte.
NIS2-Anforderungen und das jüngste Cyberangriff auf die Berliner Landesverwaltung treiben das Bewusstsein für Cyberrisiken bei allen Größenklassen [Quelle: CRN DE]. Managed Detection and Response (MDR) wird zum spannendsten Wachstumsfeld für MSPs – mit Compliance-Anforderungen als Treiber. Wer wiederkehrende Aufgaben standardisiert und automatisiert, schafft Freiraum für strategische Beratung und skaliert dabei das Geschäft.
Der echte Verkaufsargument heißt nicht Security, sondern Handlungsfähigkeit unter Druck.
 Europe's Cyber Defence Only Partly Effective - Special Report20 hours ago ... An EU-wide analysis of how strongly national security legislation constrains that exchange has yet to be carried out. The auditors recommend exactly that. Alert ...trendingtopics.eu
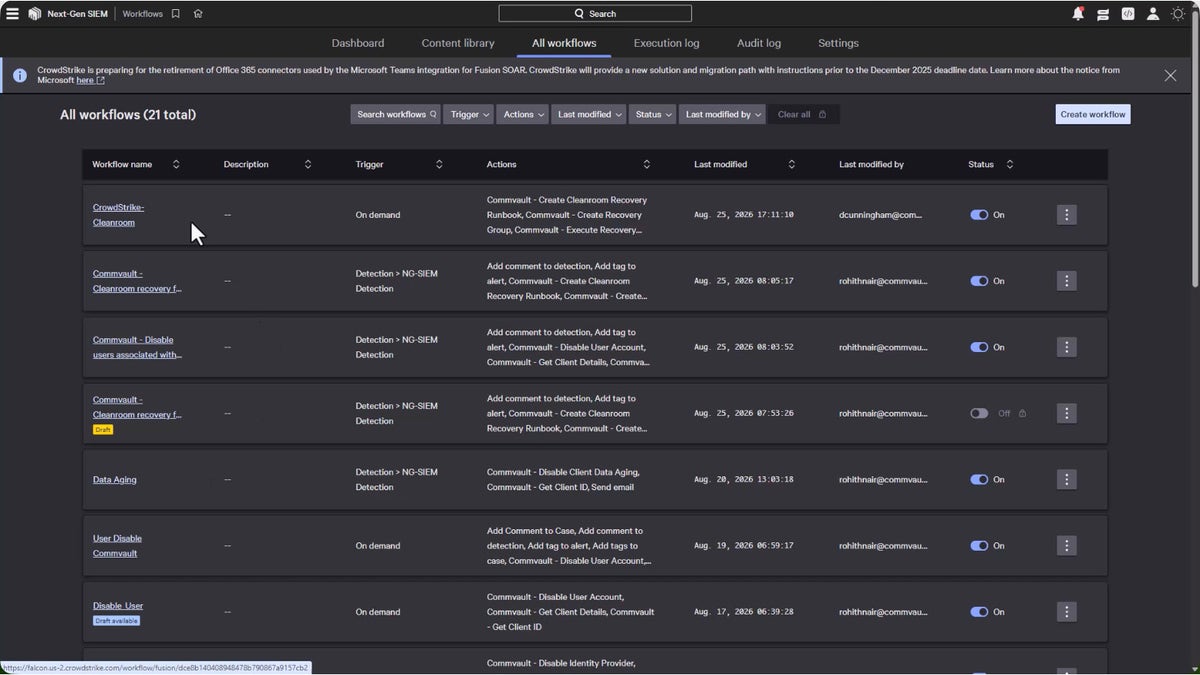 CrowdStrike integriert Commvault-Recovery - CRN DE18 hours ago ... Cybersecurity · Dienstleistungen & Outsourcing · Distribution · Hardware · Hersteller · Infrastruktur · M&A ... Übernahme soll "das größte Microsoft-first MXDR- ...crn.de
 Der MSP verkauft nicht nur Security, sondern Handlungsfähigkeit14 hours ago ... Cybersecurity · Dienstleistungen & Outsourcing · Distribution · Hardware · Hersteller · Infrastruktur · M&A ... Übernahme soll "das größte Microsoft-first MXDR- ...crn.de